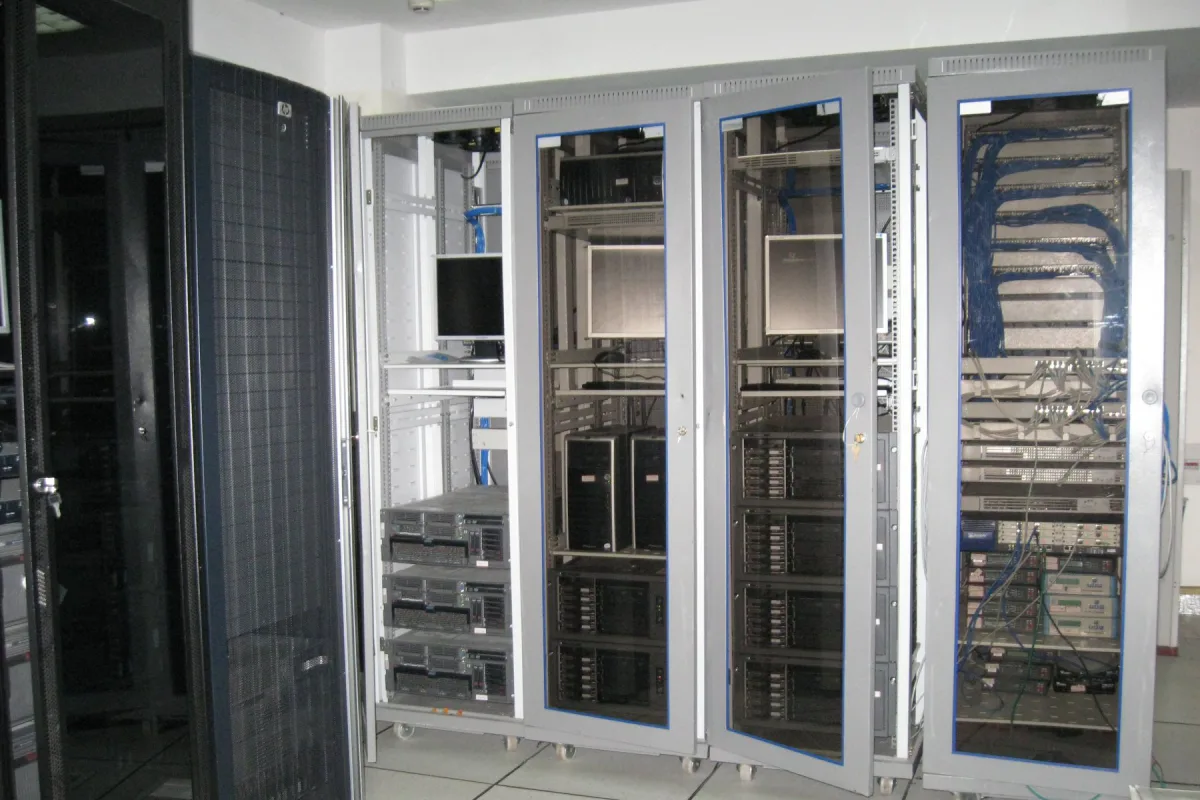
Sáng thứ Hai, chị kế toán của một công ty nhỏ mở máy tính và thấy hình nền đã đổi thành một dòng chữ đỏ. Mọi file Excel, hoá đơn, hợp đồng đều mang một đuôi lạ, mở ra chỉ toàn ký tự vô nghĩa. Ở góc màn hình có một tệp văn bản hướng dẫn: muốn lấy lại dữ liệu, hãy trả tiền bằng tiền mã hoá, kèm đồng hồ đếm ngược. Đây là cảnh minh hoạ, nhưng nó được lặp lại thật ở rất nhiều văn phòng trên thế giới, kể cả ở Việt Nam.
Thứ gây ra cảnh đó gọi là ransomware, tiếng Việt hay dịch là mã độc tống tiền. Nó không phá máy. Nó khoá dữ liệu lại rồi bán chìa khoá cho bạn.
Ransomware hoạt động ra sao
Về kỹ thuật, ransomware dùng mã hoá, chính công nghệ bảo vệ giao dịch ngân hàng của bạn mỗi ngày. Chỉ khác là lần này kẻ tấn công giữ khoá. Khi đã chạy trên máy, mã độc lần lượt mã hoá tài liệu, ảnh, cơ sở dữ liệu, thường bỏ qua các file hệ thống để máy vẫn bật được và nạn nhân còn đọc được thư đòi tiền.
Mã độc vào máy bằng vài con đường quen thuộc. Phổ biến nhất là email có file đính kèm giả hoá đơn, giả thông báo giao hàng, giả công văn. Tiếp đến là phần mềm crack, bản “kích hoạt miễn phí” tải trên mạng. Rồi đến máy tính để mở cổng truy cập từ xa với mật khẩu yếu, và các lỗ hổng chưa vá trong Windows hoặc thiết bị mạng.
Các nhóm tống tiền ngày nay còn chơi chiêu “tống tiền kép”: trước khi khoá dữ liệu, chúng sao chép một phần ra ngoài, rồi doạ công bố nếu nạn nhân không trả. Vì thế sao lưu tốt giúp bạn khôi phục được, nhưng không xoá được rủi ro lộ thông tin. Hai việc phải đi cùng nhau.
Những vụ tấn công làm cả thế giới chú ý
WannaCry, tháng 5/2017
WannaCry lan nhanh khác thường vì nó tự lây từ máy này sang máy khác qua một lỗ hổng trong giao thức chia sẻ file SMB của Windows, không cần ai bấm vào đâu cả. Microsoft đã phát hành bản vá trước đó vài tuần, nhưng rất nhiều máy chưa cập nhật. Trong vài ngày, mã độc lan sang hàng trăm nghìn máy tính ở nhiều quốc gia. Hệ thống y tế công NHS của Anh bị ảnh hưởng nặng, một số bệnh viện phải hoãn ca mổ và chuyển bệnh nhân cấp cứu. Việt Nam cũng ghi nhận các máy tính bị nhiễm.
Bài học của WannaCry rất đời thường: cái nút “Cập nhật” mà nhiều người bấm “Nhắc tôi sau” suốt nhiều tháng chính là lớp phòng thủ đã có sẵn.
Colonial Pipeline, tháng 5/2021
Colonial Pipeline vận hành một trong những đường ống dẫn nhiên liệu lớn nhất nước Mỹ, chạy dọc bờ Đông. Sau khi bị ransomware tấn công, công ty chủ động tạm dừng đường ống vài ngày. Người dân nhiều bang đổ xô đi mua xăng, nhiều trạm cạn hàng. Công ty đã trả tiền chuộc khoảng 4,4 triệu USD bằng bitcoin; sau đó Bộ Tư pháp Mỹ thu hồi được một phần. Theo những gì được công bố, kẻ tấn công vào được nhờ một tài khoản truy cập từ xa cũ dùng mật khẩu bị lộ và không có xác thực hai lớp.
Một mật khẩu cũ đã làm tê liệt nguồn xăng của cả một vùng. Nghe thì xa xôi, nhưng cơ chế giống hệt cái máy tính văn phòng để mở truy cập từ xa “cho tiện làm ở nhà”.
Ở Việt Nam, những năm gần đây cũng đã có các doanh nghiệp, kể cả công ty lớn, phải công bố sự cố bị tấn công mã hoá dữ liệu khiến dịch vụ gián đoạn. Doanh nghiệp nhỏ và hộ kinh doanh thì ít khi lên báo, nhưng lại là nhóm dễ bị nhất vì thiếu người lo về công nghệ.
Có nên trả tiền chuộc?
Cơ quan an ninh mạng nhiều nước khuyến cáo không trả. Lý do thực tế: trả rồi chưa chắc nhận được khoá, có khoá chưa chắc giải mã được hết, và bạn bị đánh dấu là “khách hàng chịu chi”, dễ bị tấn công lại. Tiền chuộc còn nuôi chính các nhóm tội phạm này. Tuy vậy, đây là quyết định khó với doanh nghiệp đang tê liệt, nên cần hỏi ý kiến chuyên gia an ninh mạng và báo cơ quan chức năng chứ đừng tự thương lượng.
Cách duy nhất để không bao giờ phải đứng trước câu hỏi đó là có bản sao lưu sạch.
Quy tắc 3-2-1, giải thích bằng chuyện ảnh gia đình
Quy tắc 3-2-1 là nguyên tắc sao lưu được dân công nghệ dùng từ lâu. Nó gồm ba con số:
- 3 bản dữ liệu: bản gốc đang dùng và hai bản sao.
- 2 loại thiết bị khác nhau: chẳng hạn ổ cứng gắn ngoài và dịch vụ lưu trữ đám mây.
- 1 bản để ở nơi khác: ngoài văn phòng hoặc ngoài nhà, phòng khi cháy, ngập, trộm.
Với một gia đình, việc này đơn giản hơn bạn nghĩ. Ảnh con cái, giấy tờ scan, file công việc nằm trên laptop là bản gốc. Mỗi tháng chép một lần sang ổ cứng gắn ngoài, chép xong rút ra cất ngăn kéo: đó là bản thứ hai. Bật đồng bộ ảnh lên Google Photos, iCloud hoặc OneDrive: đó là bản thứ ba, và nó nằm ở nơi khác.
Điểm mấu chốt chống ransomware là ổ sao lưu không được cắm thường trực. Mã độc mã hoá mọi ổ đĩa mà máy nhìn thấy, kể cả ổ USB đang cắm. Ổ nằm trong ngăn kéo thì nó không chạm tới được. Dân trong nghề gọi đây là bản sao lưu ngoại tuyến, và nhiều chuyên gia giờ nói quy tắc nên là 3-2-1-1: thêm một bản ngoại tuyến hoặc không thể sửa xoá.
Công ty nhỏ cần thêm gì
Văn phòng mười người không cần phòng máy chủ, nhưng nên có vài thói quen:
- Sao lưu tự động hằng ngày dữ liệu kế toán, hợp đồng, phần mềm bán hàng. Dịch vụ đám mây doanh nghiệp thường có lịch sử phiên bản, cho phép quay lại trạng thái trước khi bị mã hoá.
- Thử khôi phục định kỳ. Nhiều công ty chỉ phát hiện bản sao lưu hỏng đúng lúc cần dùng. Mỗi quý, chọn vài file, khôi phục thử ra máy khác.
- Cập nhật hệ điều hành và phần mềm, bỏ hẳn phần mềm crack.
- Tắt truy cập từ xa không cần thiết; nếu phải dùng thì đặt mật khẩu mạnh và bật xác thực hai lớp.
- Phân quyền: nhân viên chỉ truy cập thư mục cần cho việc của mình, để một máy nhiễm không kéo theo cả ổ chung.
- Dạy mọi người nghi ngờ file đính kèm, nhất là file nén có mật khẩu, file Office đòi “Enable Content”.
Nếu chuyện đã xảy ra
Rút dây mạng, tắt Wi-Fi máy bị nhiễm để chặn lây lan sang máy khác. Không vội tắt nguồn hay cài lại nếu bạn định nhờ chuyên gia điều tra, vì một số dấu vết nằm trong bộ nhớ. Chụp ảnh thông báo đòi tiền. Kiểm tra bản sao lưu ngoại tuyến xem còn nguyên không trước khi cắm vào bất cứ máy nào. Báo công an và, với doanh nghiệp, liên hệ đơn vị an ninh mạng có uy tín. Trang No More Ransom (nomoreransom.org), do cảnh sát châu Âu và các hãng bảo mật lập ra, có công cụ giải mã miễn phí cho một số dòng ransomware cũ, đáng để thử trước khi nghĩ đến chuyện trả tiền.
Tối nay, thử mở ổ cứng gắn ngoài trong nhà xem lần cuối bạn chép dữ liệu vào là khi nào. Nếu câu trả lời là “không nhớ”, có lẽ đó là việc đáng làm nhất trong tuần.
Bình luận (0)
Chưa có bình luận nào. Hãy là người đầu tiên!