Bạn mở trang đăng nhập, ô mật khẩu nhấp nháy, và đầu óc trống rỗng. Lần trước đổi thành gì nhỉ? Có chữ hoa không? Có dấu chấm than ở cuối không? Ba lần nhập sai, tài khoản bị khoá tạm, và bạn lại bấm "Quên mật khẩu" lần thứ mấy trong năm. Ai cũng từng như vậy. Mật khẩu là một phát minh đã già, và giới công nghệ cuối cùng cũng có một thứ đủ tốt để thay nó: passkey.
Có thể bạn đã gặp nó mà không để ý. Một ngày nào đó, tài khoản Google, Apple, Microsoft hay một ứng dụng nào đó hỏi: "Tạo khoá truy cập để đăng nhập nhanh hơn?" Bạn bấm đồng ý, quét vân tay, và từ đó không cần gõ mật khẩu nữa. Bài này giải thích cái gì đã xảy ra phía sau cú quét vân tay đó, và vì sao nó an toàn hơn hẳn mật khẩu.
Vấn đề thật sự của mật khẩu không phải là khó nhớ
Khó nhớ chỉ là phần khó chịu. Phần nguy hiểm nằm ở bản chất: mật khẩu là một bí mật mà cả bạn lẫn máy chủ đều phải biết (hoặc biết một dạng biến đổi của nó). Mỗi lần đăng nhập, bạn gửi bí mật đó đi. Điều này mở ra ba lỗ hổng lớn.
Thứ nhất, bạn có thể bị lừa gửi nó cho kẻ gian. Trang web giả mạo ngân hàng, giả mạo Facebook, giả mạo cổng dịch vụ công trông giống hệt bản thật. Bạn gõ mật khẩu vào, và kẻ lừa đảo có ngay. Đó là kiểu tấn công gọi là phishing, và nó hiệu quả chính vì con người không giỏi soi từng chữ cái trong địa chỉ web.
Thứ hai, máy chủ có thể bị hack. Khi một công ty bị lộ cơ sở dữ liệu, kẻ tấn công có trong tay danh sách email kèm mật khẩu (dù đã được mã hoá, nhiều mật khẩu yếu vẫn bị bẻ được).
Thứ ba, người ta dùng lại mật khẩu. Một mật khẩu lộ ở trang mua sắm vô danh nào đó sẽ được kẻ gian đem thử ở email, ở ngân hàng, ở mạng xã hội. Thử tự động, hàng loạt, và đủ người dùng chung một mật khẩu để việc này sinh lời.
Mã OTP qua tin nhắn giúp vá một phần, nhưng nó cũng có thể bị lừa lấy mất qua điện thoại, hoặc bị chặn nếu kẻ gian chiếm được sim của bạn. Passkey giải quyết cả ba lỗ hổng trên bằng một ý tưởng khác hẳn.
Passkey hoạt động bằng một cặp chìa khoá
Hãy hình dung một ổ khoá đặc biệt và một chiếc chìa duy nhất. Khi bạn tạo passkey cho một trang web, điện thoại của bạn sinh ra một cặp khoá toán học: một khoá riêng và một khoá công khai. Khoá công khai được gửi cho trang web cất giữ. Khoá riêng nằm lại trong điện thoại, trong một vùng bảo mật mà ngay cả ứng dụng trên máy cũng không đọc trực tiếp được.
Lúc đăng nhập, trang web không hỏi bạn "bí mật là gì". Nó gửi đến một câu đố ngẫu nhiên, mỗi lần một khác. Điện thoại dùng khoá riêng để "ký" lên câu đố đó, rồi gửi chữ ký về. Trang web dùng khoá công khai để kiểm tra: chữ ký đúng thì chỉ có thể là chủ nhân khoá riêng đã ký. Xong. Khoá riêng không bao giờ rời khỏi máy.
Còn vân tay hay khuôn mặt thì sao? Đây là chỗ nhiều người hiểu lầm. Vân tay của bạn không được gửi lên trang web. Nó chỉ dùng để mở khoá chính chiếc điện thoại, chứng minh rằng người đang cầm máy là bạn, để điện thoại đồng ý dùng khoá riêng. Nếu không muốn dùng sinh trắc học, bạn có thể dùng mã PIN hay hình vẽ mở khoá màn hình.
Công nghệ này dựa trên các tiêu chuẩn chung do liên minh FIDO cùng tổ chức W3C xây dựng, với sự tham gia của các hãng lớn như Apple, Google, Microsoft. Nhờ là tiêu chuẩn chung, passkey không bị khoá chặt vào một hãng duy nhất.
Vì sao kẻ lừa đảo bó tay
Quay lại ba lỗ hổng ban nãy.
Trang giả mạo? Mỗi passkey được gắn chặt với đúng tên miền của trang web lúc tạo ra. Điện thoại sẽ không đưa chữ ký cho một trang có địa chỉ khác, dù trang đó giống bản thật đến từng pixel. Bạn có lỡ bấm vào đường link lừa đảo thì cũng chẳng có gì để "nhập" vào đó. Đây là điểm mạnh lớn nhất: passkey chống phishing ngay từ thiết kế, không cần bạn phải tinh mắt.
Máy chủ bị hack? Kẻ tấn công chỉ lấy được khoá công khai. Đúng như tên gọi, khoá này công khai được, không dùng để đăng nhập.
Dùng lại mật khẩu? Mỗi trang web có một passkey riêng, tự động sinh ra. Không có chuyện "dùng chung".
Ngoài ra còn một lợi ích ít ai nói: không có gì để đọc cho người khác. Không có mã, không có chuỗi ký tự. Kẻ gian gọi điện xưng nhân viên ngân hàng xin "mã xác thực" sẽ không có gì để xin.
Mất điện thoại thì sao
Câu hỏi đầu tiên ai cũng hỏi, và hỏi đúng. Nếu chìa khoá nằm trong điện thoại, mất điện thoại là mất tất cả?
Trên thực tế, các hệ sinh thái lớn cho phép đồng bộ passkey qua tài khoản đám mây đã mã hoá của bạn: chuỗi khoá iCloud với thiết bị Apple, trình quản lý mật khẩu của Google với Android và Chrome, hoặc các trình quản lý mật khẩu độc lập. Mua máy mới, đăng nhập lại tài khoản gốc, passkey sẽ về theo. Bạn cũng có thể dùng điện thoại để đăng nhập trên một máy tính lạ bằng cách quét mã QR hiện trên màn hình máy tính, hai thiết bị nói chuyện với nhau qua Bluetooth ở cự ly gần.
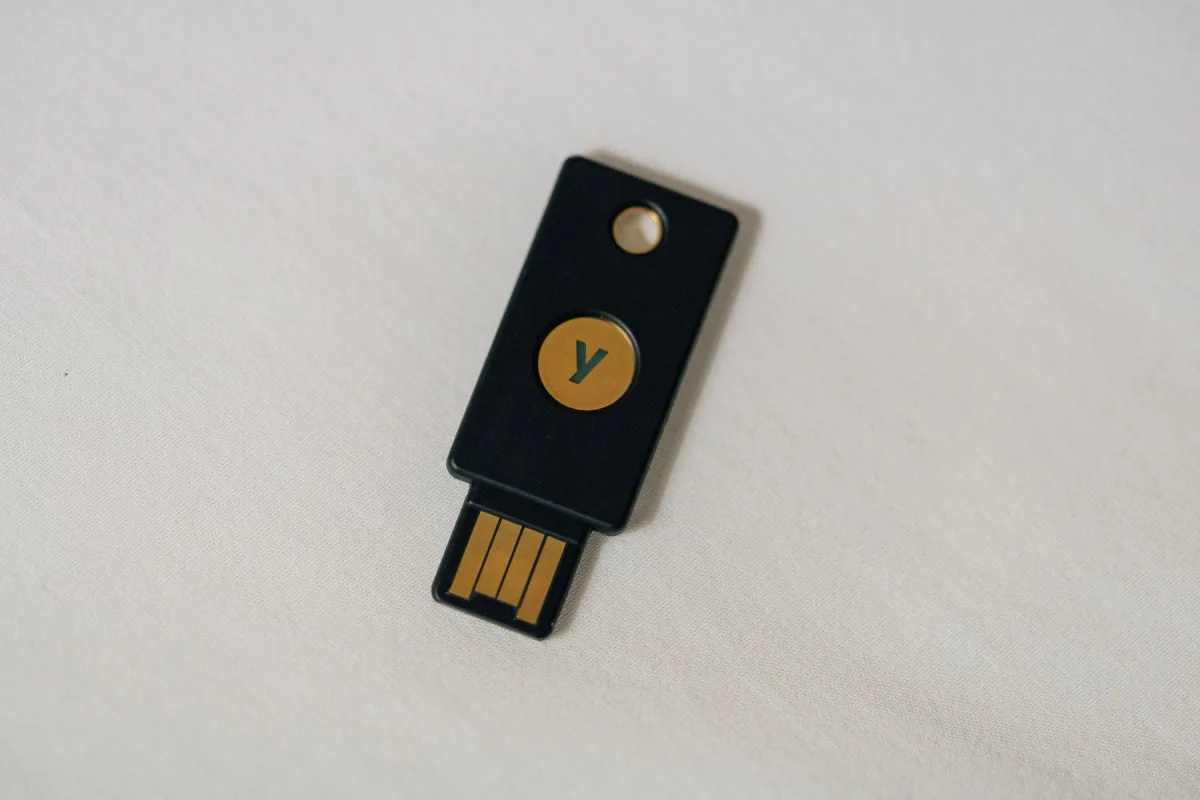
Điều này có nghĩa là tài khoản gốc (Apple ID, tài khoản Google) trở thành "chìa khoá của mọi chìa khoá". Hãy bảo vệ nó thật kỹ: bật xác thực hai lớp, cập nhật số điện thoại và email khôi phục, và nếu có thể, đăng ký passkey trên hơn một thiết bị. Một số người cẩn thận còn dùng khoá bảo mật vật lý (một thiết bị nhỏ cắm cổng USB hoặc chạm NFC) làm phương án dự phòng.
Những điểm còn vướng
Passkey chưa hoàn hảo, và nói thật thì giai đoạn chuyển tiếp hơi lộn xộn.
Không phải trang nào cũng hỗ trợ. Các dịch vụ lớn quốc tế đã có, còn nhiều trang web, ứng dụng trong nước vẫn đang dùng mật khẩu kèm OTP. Ngay cả khi có passkey, phần lớn trang vẫn giữ mật khẩu cũ làm đường lui, nên mật khẩu yếu của bạn vẫn là điểm yếu cho đến khi bạn đổi hoặc xoá nó.
Chuyển giữa các hệ sinh thái chưa thật mượt. Người dùng iPhone nhưng máy tính Windows, hay dùng Android nhưng thích trình duyệt khác, đôi khi phải quét mã QR thay vì đăng nhập liền mạch. Việc xuất nhập passkey giữa các trình quản lý đang được cải thiện nhưng chưa phổ biến.
Và tên gọi thì rối. Có nơi gọi là passkey, có nơi gọi là "khoá truy cập", "mã xác thực", "đăng nhập bằng vân tay". Hãy nhớ dấu hiệu: nếu trang web đề nghị bạn đăng nhập bằng cách mở khoá thiết bị, không cần gõ gì, đó thường là passkey.
Bắt đầu từ tài khoản quan trọng nhất
Bạn không cần chuyển hết mọi thứ trong một buổi chiều. Hãy bắt đầu từ tài khoản email chính, vì đó là nơi mọi email "đặt lại mật khẩu" đổ về. Vào phần bảo mật của tài khoản, tìm mục passkey hoặc khoá truy cập, tạo một cái trên điện thoại. Sau đó làm tương tự với tài khoản Apple hoặc Google, rồi đến mạng xã hội bạn dùng nhiều nhất.
Nếu trong nhà có bố mẹ lớn tuổi hay quên mật khẩu, passkey có khi lại là món quà dễ chịu nhất: họ chỉ cần làm điều đã quen là mở khoá điện thoại. Một buổi cuối tuần ngồi cài giúp có thể bớt cho cả nhà mấy cuộc gọi "con ơi mẹ lại không vào được".
Bình luận (0)
Chưa có bình luận nào. Hãy là người đầu tiên!